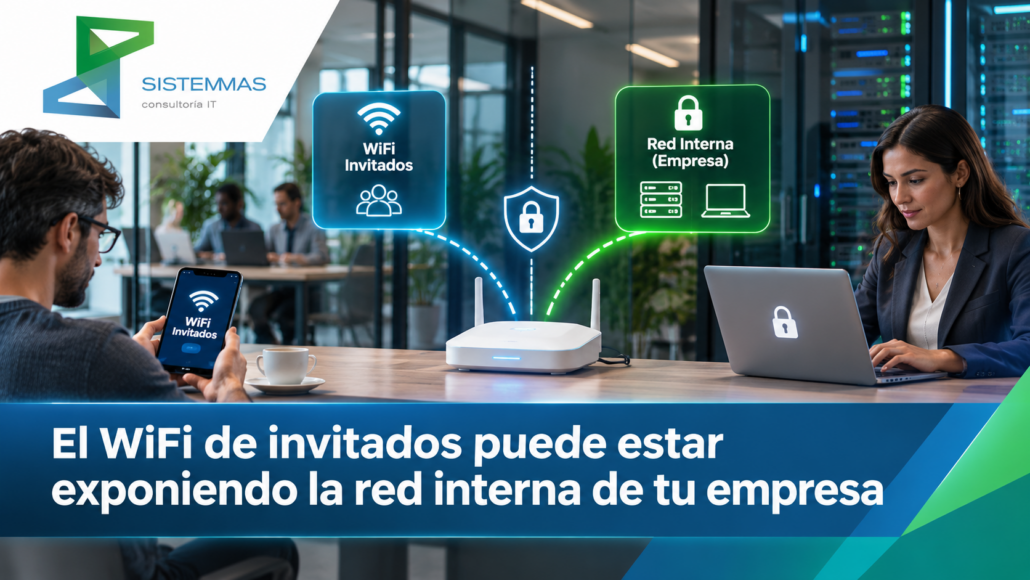
📶 El WiFi de invitados puede estar exponiendo la red interna de tu empresa
⚠️ Darle la contraseña del WiFi a un visitante parece inofensivo, pero podría estar abriendo una puerta a información y equipos internos
En muchas PyMEs, compartir la contraseña del WiFi es algo completamente habitual.
Llega un cliente y pide internet.
Un proveedor necesita conectarse.
Un técnico externo trae su notebook.
Un empleado utiliza su celular personal.
Una visita necesita descargar documentación.
La respuesta suele ser siempre la misma:
“Conectate al WiFi de la empresa, la contraseña es…”
Parece una acción simple y sin consecuencias.
Pero existe un problema que muchas empresas desconocen:
Si la red WiFi no está correctamente segmentada, un dispositivo externo podría tener conectividad con computadoras, servidores, impresoras y otros recursos internos de la organización.
Y eso representa un riesgo completamente evitable.
🧩 El problema no es compartir internet, sino compartir la red interna
En una empresa existen distintos tipos de dispositivos conectados.
Por ejemplo:
- 💻 Computadoras y notebooks de empleados.
- 🖥️ Servidores y sistemas de gestión.
- 🖨️ Impresoras y escáneres.
- 📹 Cámaras de seguridad y grabadores.
- 📱 Celulares personales.
- 🌐 Routers, firewalls y equipos de red.
- 👥 Dispositivos de clientes, proveedores y visitantes.
No todos estos equipos deberían estar dentro de la misma red.
Una notebook de un proveedor que necesita navegar por internet no debería tener conectividad directa con el servidor de archivos de la empresa.
Un celular personal tampoco necesita comunicarse con el sistema de gestión o los dispositivos administrativos.
Sin embargo, en muchas oficinas todos terminan conectados a la misma infraestructura, sin separación ni controles adecuados.
🚨 ¿Qué puede pasar si todos utilizan la misma red?
🔐 1. Exposición innecesaria de dispositivos internos
Un visitante conectado a una red sin segmentación podría detectar o comunicarse con determinados equipos internos, dependiendo de sus configuraciones y controles de seguridad.
Esto no significa que automáticamente pueda abrir cualquier archivo, pero aumenta innecesariamente la exposición de la infraestructura.
🦠 2. Riesgo de propagación de amenazas
Un dispositivo personal podría estar infectado o comprometido sin que su propietario lo sepa.
Si comparte la red con equipos empresariales, aumenta la posibilidad de que determinadas amenazas intenten alcanzar otros dispositivos vulnerables.
Separar las redes permite reducir ese riesgo.
🖨️ 3. Impresoras y dispositivos sin protección adecuada
Muchas impresoras, cámaras y otros dispositivos de oficina tienen configuraciones que pocas veces se revisan.
Algunos pueden conservar contraseñas predeterminadas, firmware desactualizado o servicios innecesarios habilitados.
Mantenerlos accesibles desde la red de visitantes incrementa su exposición.
🌐 4. Consumo innecesario de recursos
Cuando visitantes y empleados comparten la misma conexión sin controles, pueden aparecer problemas de rendimiento.
Por ejemplo:
- Descargas de gran tamaño.
- Reproducción de videos.
- Actualizaciones automáticas.
- Consumo elevado de ancho de banda.
- Congestión de la red inalámbrica.
Esto puede afectar la experiencia de trabajo de los usuarios de la empresa.
👥 5. Falta de visibilidad
Si todos utilizan la misma red y contraseña, es más difícil administrar qué dispositivos están conectados y qué nivel de acceso corresponde a cada uno.
La empresa pierde capacidad de control sobre su conectividad.
💣 El error más común: crear otro WiFi y pensar que ya está protegido
Muchas empresas creen que crear una segunda red inalámbrica con otro nombre y contraseña soluciona el problema.
Por ejemplo:
📶 EMPRESA-WIFI
📶 EMPRESA-INVITADOS
Esto puede ser parte de la solución.
Pero hay un detalle fundamental:
Tener dos nombres de WiFi no garantiza que las redes estén realmente separadas.
Si ambas terminan conectadas a la misma red interna y no existen reglas de aislamiento adecuadas, los dispositivos podrían continuar comunicándose entre sí.
Para que una red de invitados sea segura, debe configurarse correctamente la separación del tráfico y sus permisos.
🧠 ¿Qué es la segmentación de red?
La segmentación consiste en dividir una infraestructura en distintas redes, estableciendo qué dispositivos pueden comunicarse entre sí.
Una de las tecnologías utilizadas para hacerlo son las VLAN.
En términos simples, permiten crear redes lógicamente separadas, incluso cuando comparten parte del mismo equipamiento físico.
Por ejemplo:
🏢 Red corporativa
📶 EMPRESA-INTERNA
Destinada a equipos autorizados:
✅ Computadoras de empleados.
✅ Notebooks corporativas.
✅ Acceso a servidores según permisos.
✅ Sistemas de gestión.
✅ Recursos internos necesarios para trabajar.
👥 Red de invitados
📶 EMPRESA-INVITADOS
Destinada a:
✅ Clientes.
✅ Proveedores.
✅ Visitas.
✅ Celulares personales.
✅ Equipos externos autorizados.
🔐 Acceso permitido: Internet.
🚫 Acceso bloqueado: Servidores, computadoras, impresoras y demás recursos internos que no correspondan.
La segmentación debe complementarse con reglas de firewall y aislamiento apropiadas. Una VLAN, por sí sola, no garantiza que se impida toda comunicación entre redes.
⚙️ Ejemplo práctico: cómo debería funcionar el WiFi de una PyME
Imaginemos una empresa con 20 empleados, un servidor, impresoras de red y cámaras de seguridad.
Además, recibe clientes y proveedores diariamente.
Una organización básica podría ser:
🏢 WIFI EMPRESA: Para empleados y equipos corporativos autorizados.
👥 WIFI INVITADOS: Para visitantes y dispositivos personales.
⬇️
⚙️ Router o firewall empresarial: MikroTik, UniFi u otra solución compatible.
⬇️
🔐 Reglas de seguridad: Los invitados pueden navegar por internet, pero no acceder a la red interna.
💡 Lo importante: Todos pueden utilizar el mismo servicio de internet, pero no tienen por qué compartir el acceso a los recursos internos de la empresa.
No hace falta contratar dos proveedores de internet para separar las redes.
Lo que se necesita es una infraestructura correctamente configurada.
🛡️ ¿Qué medidas debería implementar una PyME?
No siempre hace falta comprar equipamiento nuevo.
Muchas empresas ya tienen routers, switches o access points que permiten aplicar controles de seguridad más avanzados.
El primer paso debería ser revisar qué tecnología tienen instalada y qué funciones soporta.
📌 1. Crear una red exclusiva para invitados
Los visitantes deberían conectarse a una red diferente de la utilizada por los empleados.
Esta red debería tener sus propias condiciones de acceso.
🔐 2. Separar la red mediante VLAN cuando corresponda
Las VLAN permiten organizar diferentes segmentos de red dentro de una misma infraestructura compatible.
Son especialmente útiles para separar usuarios corporativos, invitados y otros dispositivos.
🧱 3. Configurar reglas de firewall
El firewall debería impedir que la red de invitados acceda a los recursos internos que no necesita.
La separación debe aplicarse correctamente en todos los equipos que intervienen en la comunicación.
👥 4. Activar aislamiento entre invitados
Cuando los equipos lo permiten, se puede impedir que determinados dispositivos conectados a la red de invitados se comuniquen entre sí.
Esto agrega una protección adicional.
📊 5. Limitar el consumo de internet
Es posible establecer límites de velocidad o políticas de uso para evitar que los visitantes consuman recursos excesivos.
De esta manera, la empresa puede priorizar sus aplicaciones de trabajo.
🔄 6. Mantener los equipos actualizados
Routers, firewalls, switches administrables y access points deberían contar con firmware soportado y actualizado.
También es importante revisar periódicamente las configuraciones y los accesos administrativos.
🧪 7. Probar que el aislamiento funcione
Crear la red no es suficiente.
El área IT debería verificar que un dispositivo de invitados pueda navegar por internet, pero no establecer conexiones no autorizadas con los recursos internos.
💰 ¿Hace falta invertir mucho dinero?
No necesariamente.
En muchas PyMEs, la solución puede comenzar con una revisión de los equipos existentes.
Por ejemplo, si la empresa ya dispone de infraestructura MikroTik o UniFi compatible, es posible que tenga funciones de segmentación, firewall y aislamiento que todavía no está aprovechando.
En otros casos puede ser necesario incorporar un router, switch administrable o access point adecuado.
La decisión debería tomarse después de evaluar:
✅ Infraestructura existente.
✅ Cantidad de usuarios.
✅ Equipos conectados.
✅ Riesgos actuales.
✅ Cobertura inalámbrica.
✅ Presupuesto disponible.
Antes de comprar tecnología nueva, conviene revisar si la empresa está aprovechando correctamente la que ya tiene.
📈 Beneficios de separar el WiFi corporativo del WiFi de invitados
Una red correctamente segmentada permite:
- 🔐 Mejorar la seguridad: Reduciendo la exposición de equipos internos.
- 🛡️ Proteger recursos críticos: Limitando accesos innecesarios a servidores y sistemas.
- 📊 Administrar el consumo: Priorizando aplicaciones empresariales.
- 👥 Ordenar la conectividad: Diferenciando empleados, visitantes y dispositivos externos.
- ⚙️ Facilitar la administración: Aplicando reglas específicas a cada segmento.
- 📉 Reducir riesgos: Limitando determinadas posibilidades de propagación de amenazas.
- 🧾 Mejorar la documentación: Manteniendo una estructura de red clara y controlada.
Una red bien diseñada no solo mejora la seguridad.
También facilita el mantenimiento y el crecimiento futuro de la empresa.
🧩 Sistemmas: redes empresariales seguras, organizadas y correctamente administradas
En Sistemmas Consultoría IT ayudamos a las empresas a diseñar, implementar y administrar infraestructuras de red adaptadas a sus necesidades.
Nuestro trabajo va mucho más allá de instalar un router o configurar una contraseña WiFi.
Analizamos cómo están conectados los equipos, qué accesos necesitan realmente los usuarios y qué medidas conviene implementar para reducir riesgos.
Trabajamos sobre:
- 🔍 Relevamiento y auditoría de redes.
- 📶 Configuración de WiFi corporativo y de invitados.
- 🔐 Segmentación mediante VLAN.
- 🧱 Administración de firewalls y reglas de acceso.
- ⚙️ Configuración de MikroTik y UniFi.
- 👥 Aislamiento de dispositivos externos.
- 📊 Optimización de conectividad y rendimiento.
- 🔄 Revisión y actualización de firmware.
- 🖥️ Protección de acceso a servidores.
- 📹 Segmentación de cámaras y dispositivos de red.
- 🧾 Documentación de infraestructura.
- 🛡️ Mantenimiento preventivo y controles periódicos.
Nuestro objetivo es que cada empresa pueda trabajar con una red más segura, estable y administrada profesionalmente, evitando inversiones innecesarias.
📍 Más de 20 años acompañando a las empresas
En Sistemmas entendemos que las PyMEs necesitan soluciones tecnológicas confiables, prácticas y adaptadas a sus presupuestos.
Somos líderes hace mas de 20 años, brindando atención personalizada, remota y presencial en Quilmes, Bernal, Avellaneda, Berazategui, CABA, Zona Norte, Zona Oeste.
Acompañamos a nuestros clientes en la administración de su infraestructura, la prevención de problemas y la implementación de mejoras que fortalecen la seguridad y continuidad de sus operaciones.
📌 Conclusión
Compartir internet con clientes y proveedores es una práctica habitual y útil.
Pero compartir internet no significa que también deban compartir el acceso a la red interna de la empresa.
Una configuración adecuada puede separar visitantes, empleados y dispositivos críticos sin necesidad de contratar múltiples servicios de internet.
Y en muchos casos, la mejora puede realizarse aprovechando equipamiento existente.
La contraseña del WiFi no debería ser la única barrera entre un visitante y la infraestructura tecnológica de tu empresa.
Porque una red empresarial segura no es solamente la que tiene buena señal. Es la que permite trabajar con conectividad, orden y control.