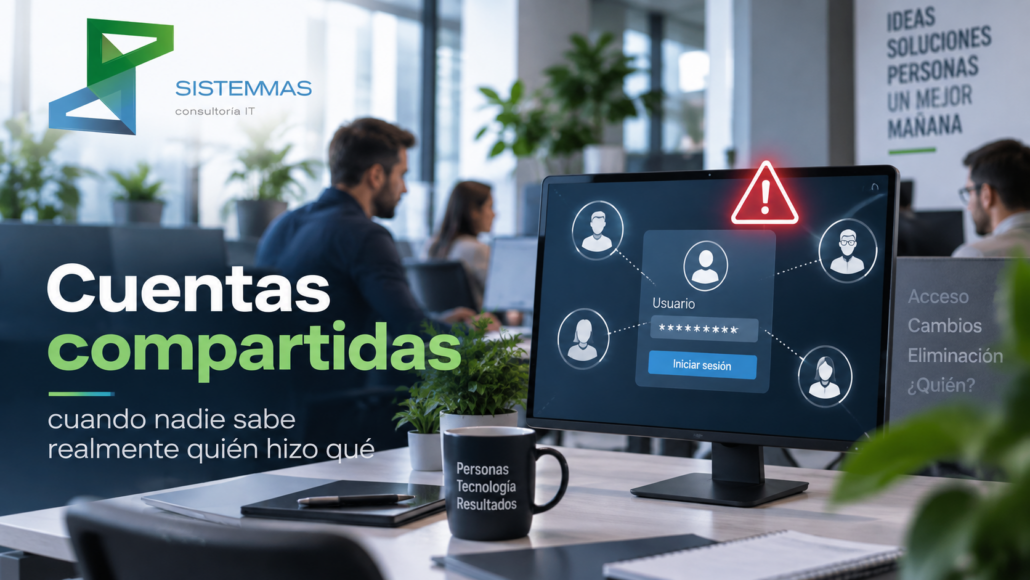
🔐 Cuentas compartidas: cuando nadie sabe realmente quién hizo qué
⚠️ Compartir una cuenta puede parecer práctico, pero elimina el control
En muchas PyMEs es común encontrar cuentas compartidas.
Un mismo usuario para entrar a un sistema.
Una misma clave para varias personas.
Un correo genérico usado por todo un sector.
Un usuario administrador que conocen varios empleados.
Una cuenta de proveedor que nunca se cambia.
Un acceso remoto utilizado por distintos técnicos.
A simple vista, parece una solución rápida.
Todos pueden trabajar.
Nadie se queda sin acceso.
No hace falta crear usuarios nuevos.
Y se evita “complicar” la operación.
Pero desde el punto de vista de la seguridad y la trazabilidad, las cuentas compartidas generan un problema enorme:
Cuando todos usan el mismo acceso, nadie sabe realmente quién hizo qué.
🧩 Qué son las cuentas compartidas
Una cuenta compartida es cualquier usuario, clave o acceso utilizado por más de una persona.
Puede aparecer en muchos lugares:
- Correos compartidos.
- Sistemas de gestión.
- Usuarios de Windows.
- Accesos a servidores.
- Plataformas administrativas.
- Bancos o billeteras digitales.
- Microsoft 365 o Google Workspace.
- Sistemas contables.
- Accesos remotos.
- Paneles de hosting.
- Routers y firewalls.
- Cámaras de seguridad.
- Herramientas cloud.
- Aplicaciones internas.
El problema no es solo que varias personas tengan acceso.
El problema es que la empresa pierde identidad individual sobre las acciones realizadas.
🚨 El riesgo principal: falta de trazabilidad
En una empresa, no alcanza con saber que “alguien” hizo algo.
Hay que poder saber:
- Quién ingresó.
- Cuándo ingresó.
- Desde dónde ingresó.
- Qué modificó.
- Qué eliminó.
- Qué descargó.
- Qué envió.
- Qué aprobó.
- Qué permiso cambió.
- Qué operación realizó.
Cuando varias personas usan la misma cuenta, esa trazabilidad se pierde.
Y si aparece un problema, la investigación se vuelve mucho más difícil.
💣 El error más común
El error más común es pensar:
“Somos pocos, nos conocemos, no pasa nada.”
Pero justamente en las PyMEs, donde muchas veces los procesos son más informales, las cuentas compartidas pueden generar conflictos importantes.
Porque el problema no siempre viene de una mala intención.
También puede venir de:
- Un error humano.
- Un archivo eliminado por accidente.
- Una clave compartida por WhatsApp.
- Una sesión abierta en una PC.
- Un ex empleado que todavía conoce la contraseña.
- Un proveedor que conserva acceso.
- Un usuario que modifica algo sin avisar.
- Una operación administrativa mal cargada.
- Una cuenta usada desde un equipo infectado.
Cuando todos comparten el mismo acceso, la empresa no puede identificar con claridad qué ocurrió.
📧 Correos compartidos: un clásico de las PyMEs
Muchas empresas usan casillas genéricas como:
- administracion@empresa.com
- ventas@empresa.com
- pagos@empresa.com
- compras@empresa.com
- soporte@empresa.com
- info@empresa.com
Eso puede ser válido si está bien gestionado.
El problema aparece cuando todos conocen la contraseña y entran directamente a la misma casilla.
En ese caso, no se puede saber con claridad:
- Quién respondió un correo.
- Quién eliminó un mensaje.
- Quién descargó un adjunto.
- Quién cambió una configuración.
- Quién creó una regla de reenvío.
- Quién abrió un enlace sospechoso.
- Quién autorizó una operación.
La cuenta genérica puede existir.
Pero el acceso debería estar gestionado con usuarios individuales, permisos adecuados y control.
🖥️ Usuarios compartidos en computadoras
Otro caso común es tener una PC donde todos ingresan con el mismo usuario.
Por ejemplo:
“Usuario”, “Admin”, “Recepción”, “Ventas”, “PC1”.
Esto genera varios problemas:
- No se sabe quién usó el equipo.
- Las contraseñas quedan guardadas en el navegador.
- Los archivos se mezclan.
- Las sesiones quedan abiertas.
- No hay responsabilidad individual.
- Es más difícil aplicar permisos.
- Es más difícil auditar incidentes.
Cada persona debería tener su propio usuario.
No por burocracia.
Por control, seguridad y trazabilidad.
🔑 Contraseñas compartidas: comodidad que puede salir cara
Muchas veces una clave se comparte “por única vez”.
Pero después queda circulando.
Puede terminar en:
- WhatsApp.
- Mails.
- Planillas.
- Notas de escritorio.
- Papeles pegados al monitor.
- Chats internos.
- Archivos sin protección.
- Celulares personales.
Y con el tiempo, nadie sabe realmente quién la tiene.
Esto es especialmente riesgoso cuando se trata de:
- Usuarios administradores.
- Accesos bancarios.
- Paneles de hosting.
- Dominios.
- Sistemas de gestión.
- Plataformas cloud.
- Firewalls.
- VPN.
- Backups.
- Correos críticos.
Una contraseña compartida deja de ser una contraseña segura.
👤 Ex empleados y accesos que siguen vivos
Uno de los mayores riesgos de las cuentas compartidas aparece cuando una persona deja la empresa.
Si esa persona conocía claves compartidas, la empresa debería cambiarlas.
Pero muchas veces eso no ocurre.
Entonces, el acceso puede seguir siendo válido aunque la persona ya no trabaje más.
Esto puede afectar:
- Correos.
- Carpetas.
- Sistemas.
- Accesos remotos.
- Redes sociales.
- Plataformas administrativas.
- Sistemas de facturación.
- Servicios cloud.
- Cuentas de proveedores.
Una baja de empleado no debería limitarse a desactivar un mail.
También debería revisar todas las claves compartidas que esa persona conocía.
🔐 Usuarios administradores compartidos: el punto más delicado
Compartir una cuenta común ya es un riesgo.
Pero compartir una cuenta administradora es mucho más grave.
Una cuenta administradora puede:
- Crear usuarios.
- Borrar información.
- Cambiar permisos.
- Instalar software.
- Modificar configuraciones.
- Desactivar controles.
- Acceder a información sensible.
- Cambiar reglas de seguridad.
- Tocar backups.
- Administrar servidores o sistemas críticos.
Si varias personas usan la misma cuenta administradora, la empresa pierde control sobre los cambios más importantes.
En seguridad, los accesos privilegiados siempre deben cuidarse más.
🧠 La regla básica: usuario individual para cada persona
La solución no es compleja.
La regla base es simple:
Cada persona debe tener su propio usuario.
Eso permite:
- Saber quién accede.
- Aplicar permisos correctos.
- Dar de baja accesos fácilmente.
- Auditar acciones.
- Evitar claves compartidas.
- Mejorar la seguridad.
- Reducir conflictos internos.
- Controlar mejor la información.
No todos necesitan acceso a todo.
Y no todos necesitan permisos administrativos.
✅ Qué debería hacer una PyME
📌 1. Relevar cuentas compartidas
El primer paso es identificar dónde existen.
Hay que revisar:
- Correos genéricos.
- Usuarios de sistemas.
- Usuarios de Windows.
- Accesos administrativos.
- Claves de routers.
- Accesos a servidores.
- Accesos cloud.
- Sistemas de gestión.
- Bancos y plataformas de pago.
- Accesos remotos.
- Proveedores externos.
No se puede ordenar lo que no se conoce.
👥 2. Crear usuarios individuales
Cada persona debería tener su propia identidad digital.
Esto aplica a:
- Computadoras.
- Correo.
- Microsoft 365.
- Google Workspace.
- Sistemas de gestión.
- Carpetas compartidas.
- Aplicaciones internas.
- Plataformas administrativas.
Un usuario individual permite saber quién hizo cada acción.
🔐 3. Asignar permisos según función
No todos necesitan el mismo nivel de acceso.
Una empresa debería definir permisos según:
- Área.
- Puesto.
- Responsabilidad.
- Información que necesita.
- Sistemas que utiliza.
- Nivel de riesgo.
- Necesidad operativa real.
El objetivo es simple:
Dar acceso suficiente para trabajar, pero no más del necesario.
🚪 4. Ordenar altas y bajas
Cuando una persona entra, cambia de puesto o se va, los accesos deben actualizarse.
El proceso debería incluir:
- Alta de usuario individual.
- Asignación de permisos.
- Revisión de accesos compartidos.
- Cambio de claves si corresponde.
- Bloqueo de usuarios al egreso.
- Cierre de sesiones activas.
- Revocación de permisos.
- Documentación del cambio.
La seguridad empieza y termina con una buena gestión de usuarios.
🛡️ 5. Activar doble factor en cuentas críticas
El doble factor ayuda a proteger accesos importantes.
Debe aplicarse especialmente en:
- Correo corporativo.
- Microsoft 365.
- Google Workspace.
- VPN.
- Sistemas administrativos.
- Cuentas de gerencia.
- Plataformas cloud.
- Accesos remotos.
- Usuarios administradores.
Aunque una contraseña se filtre, el doble factor reduce mucho el riesgo.
🧾 6. Documentar accesos críticos
La empresa debería tener claridad sobre:
- Qué cuentas existen.
- Quién las usa.
- Quién las administra.
- Qué permisos tienen.
- Qué accesos son compartidos.
- Qué cuentas deben migrarse a usuarios individuales.
- Qué claves deben cambiarse.
- Qué servicios son críticos.
La documentación evita depender de la memoria de una persona.
📈 Beneficios de eliminar cuentas compartidas
Una empresa que ordena sus usuarios y accesos logra:
- Mayor seguridad.
- Mejor trazabilidad.
- Menos conflictos internos.
- Menor riesgo ante bajas de empleados.
- Mejor control de permisos.
- Menos claves circulando.
- Mayor responsabilidad individual.
- Mejor auditoría.
- Menos exposición ante incidentes.
- Más profesionalismo operativo.
No se trata de complicar la operación.
Se trata de protegerla.
🧩 Sistemmas: ordenando usuarios, accesos y responsabilidades
En Sistemmas ayudamos a las empresas a ordenar sus cuentas, usuarios y permisos para reducir riesgos y mejorar el control interno.
Trabajamos sobre:
- Relevamiento de cuentas compartidas.
- Creación de usuarios individuales.
- Revisión de permisos.
- Seguridad de correo corporativo.
- Control de usuarios administrativos.
- Activación de doble factor.
- Procesos de alta y baja.
- Revisión de accesos críticos.
- Documentación de usuarios.
- Buenas prácticas para gerencia y administración.
- Control de accesos remotos.
- Ordenamiento de plataformas cloud.
Porque una empresa no puede depender de claves compartidas para operar de forma segura.
Necesita identidad, control y trazabilidad.
📌 Conclusión
Las cuentas compartidas parecen prácticas.
Pero cuando aparece un problema, dejan a la empresa sin respuestas claras.
Si todos usan el mismo acceso, después nadie puede explicar con certeza quién hizo qué.
Y en seguridad informática, la trazabilidad es clave.
Cada usuario debería tener su propia identidad digital.
Porque sin identidad, no hay control.